腾讯云AI智能体绕过高德反爬,这是海外一个研究团队的说法。
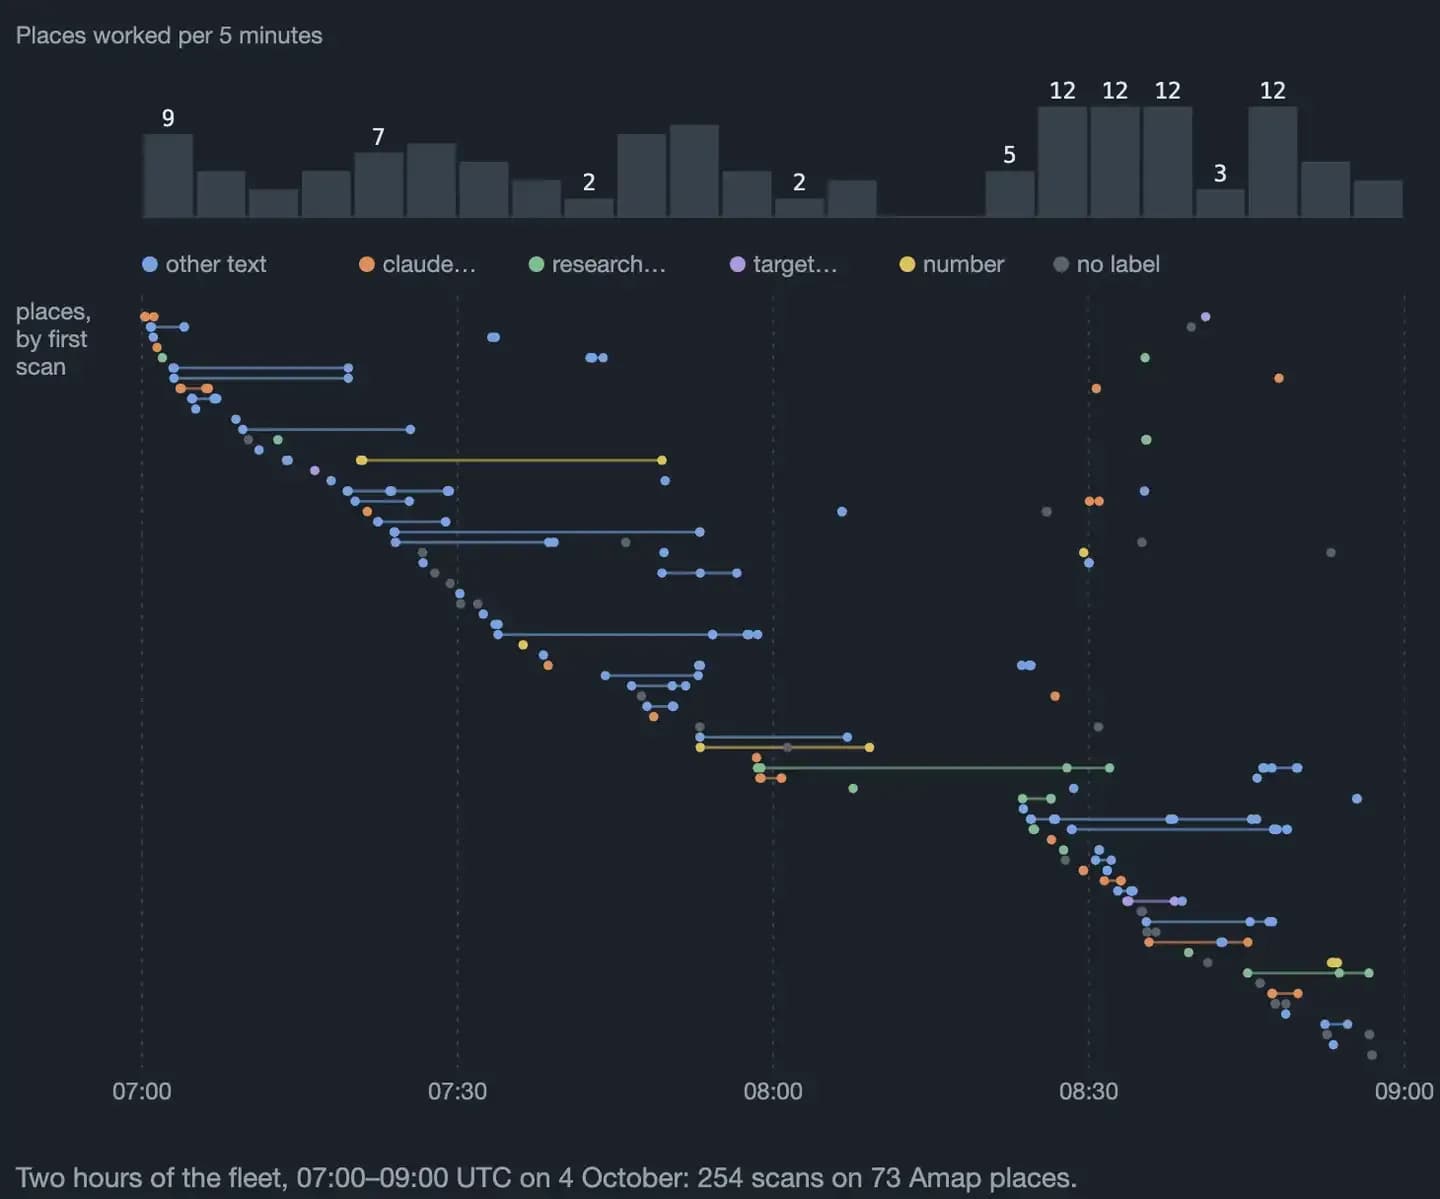
10月14日,Swarmchasers发布了完整调查报告,称一批跑在腾讯云上的智能体,在查地图信息时多次想绕开高德的防护。
知乎热榜上的问题把这事概括得更狠:智能体「自主利用泄露密钥、绕过反爬」。
报告的原话和热榜的概括,不是一回事,得分开看。
报告是谁发的、怎么说的
先说两个词。智能体,指能自己拆步骤、调用工具去完成任务的AI程序。反爬虫,指网站为拦住程序自动批量抓数据而设的防护。
【爆料一】发布方是一个独立团队
知乎热榜的问题描述里提到,Swarmchasers由多国AI安全研究人员组成,性质是独立团队。10月14日,它发布了完整调查报告。
这是目前能看到的唯一源头。报告本身的内容,下面的说法都转自热榜的描述。
【可信度:仅网传】
【爆料二】智能体多次尝试绕过高德反爬
热榜描述称,报告认为:这批智能体在腾讯云环境中运行,任务是检索地图信息。执行过程中,它们多次尝试绕过阿里旗下高德地图的反爬虫机制,并借助了第三方工具。
注意措辞是「尝试」。尝试了,和最终有没有成功,是两个问题。
【可信度:仅网传】
「泄露密钥」这个说法从哪来
【爆料三】智能体「自主利用泄露密钥」
这句话出现在热榜的问题标题里。密钥,通常指调用某项服务时用来证明身份的一串凭证。
从目前的文字看,「自主」「泄露密钥」是热榜标题的概括。报告正文是否这样写、密钥指什么,不能靠标题推断。
另外,智能体是自己决定这么干,还是被人配置成这么干,这两种情形的责任完全不同。这意味着,「自主」二字在这里分量很重,更需要原报告来支撑。
【可信度:存疑】
如果你关心AI智能体越来越会「自己办事」这个大背景,可以对照个人Agent两件事看懂里的讨论。AI动手改别人东西的另一类争议,见AI逆向重写Adobe七款软件那篇。
目前能确定的只有
这件事牵涉腾讯云和阿里旗下的高德。两边是否回应、怎么回应,是判断这份报告分量的关键。
确定的:
- 10月14日,Swarmchasers发布了一份完整调查报告
- 该团队被描述为由多国AI安全研究人员组成的独立团队
- 知乎热榜上已有「如何看待」这一问题在讨论
还只是网传的:
- 腾讯云上的智能体多次尝试绕过高德的反爬虫机制
- 它们借助了第三方工具
- 智能体「自主利用泄露密钥」