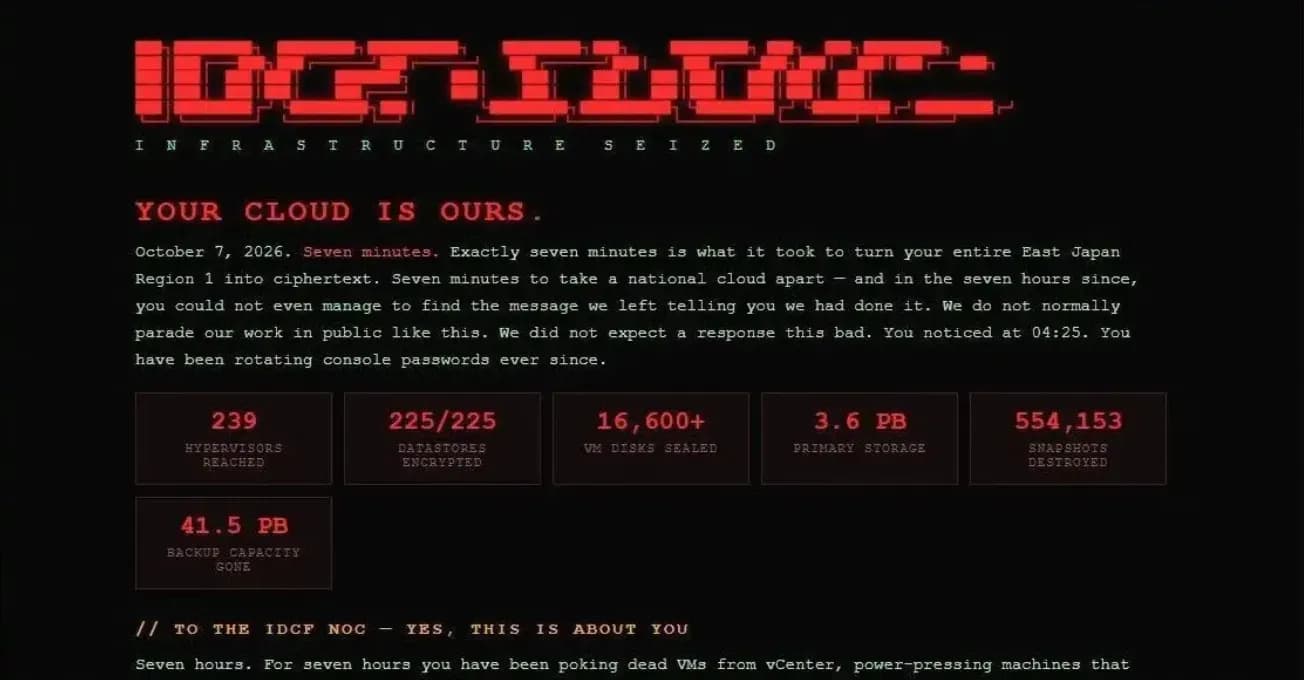
IDC Frontier这家软银旗下的云服务商,被日媒曝出遭遇勒索软件攻击:部分云服务器停止运行,495家企业和地方政府机构受到影响。
让这事上热榜的,是另一层说法:黑客留下225封勒索信,运维排查了7小时,只顾重启,没发现信。哪些站得住,一条条看。
爆料一:部分云服务器停摆,495家机构受影响
知乎热榜的问题描述里提到,2026年10月10日,日本ITmedia NEWS报道了这次攻击。
勒索软件,就是把系统或数据锁住、再拿来要钱的恶意程序。报道称,它让部分云服务器停止运行。
受影响的有495家企业和地方政府机构。描述还把时间线从10月7日起算。
这是整件事里最实的一块:有具名媒体,有具体数字。不过眼下看到的是知乎转述,细节以ITmedia原文为准。
【可信度:已有公开信息佐证】
爆料二:225封勒索信
热榜问题标题说,黑客黑掉云平台后,留下了225封勒索信。
标题把这个说法放在日媒报道的名下,但问题描述的可见部分里没有这个数字。
225封到底是225封文件,还是别的形式,现在说不清。引用时只能写成「热榜标题的说法」。
【可信度:仅网传】
爆料三:7小时只重启,应急流程可能卡在哪
标题的第二层说法是:运维找了7小时没发现勒索信,只是一味重启。
同样是只见标题,没见正文。这和此前那条截图爆料能确认几层的情形类似,先拆层,再谈结论。
从时间线看,服务器一停,运维的第一反应多半是当故障处理。重启是故障处理里最常见的第一招。
这意味着,排查走的是硬件、网络、服务这条线。勒索信如果不在这条线上,查7小时也碰不到。
换句话说,卡点可能不在技术,而在「故障」转「安全事件」的那一下切换。谁来认定这不是普通故障,认定得越晚,重启就越多。
这是从标题说法推出来的一种可能,不是已证实的事实。想看同类的逐条核对,可以翻这篇哪些站得住的对照。
【可信度:存疑】
目前能确定的只有
确定的:
- ITmedia NEWS报道,IDC Frontier遭遇勒索软件攻击
- 部分云服务器停止运行
- 495家企业及地方政府机构受到影响
还只是网传的:
- 黑客留下225封勒索信
- 运维排查7小时没发现勒索信
- 运维只是一味重启
- 应急流程卡在故障与安全事件的切换上