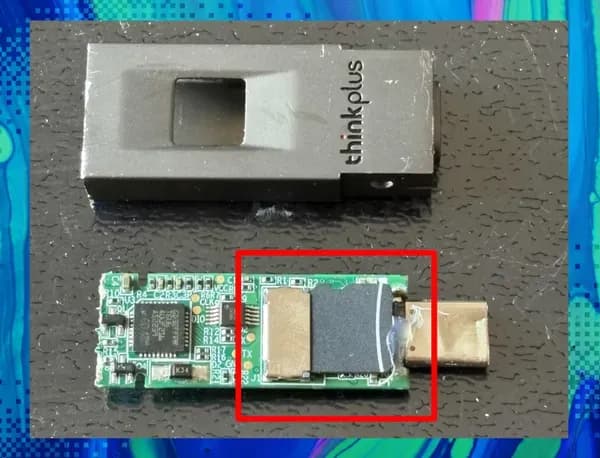
FU100指纹U盘被传成了这样:宣称用AES-256加密,外壳一拆,数据就能明文读出来。
来头是凤凰网科技讯的转述。北京时间11月2日,科技媒体Tom’s Hardware报道,安全研究人员发现这款联想ThinkPlus U盘有问题。知乎热榜随后把它做成了问题:硬件加密为何会形同虚设。
三条在传的说法,逐条对一遍
- 「宣称采用AES-256加密」:已被证实。 凤凰网转述Tom’s Hardware时,写明这款U盘的卖点就是这个。注意,这只证明厂商这样宣称,不等于它真的做到了。
- 「拆壳即可明文读取数据」:暂无证据。 这条目前只有热榜标题和一家媒体的转述,转述文字在讲到U盘「内部」时就断了。怎么拆、拆出什么、读到的是不是用户数据,都没法从中核实。
- 「多家厂商共用同一套工具包」:暂无证据。 它出现在凤凰网「问AI」的追问里,是一个提问,不是报道里的结论。哪些厂商、哪套工具包,都没有出处。
共用工具包这条为什么最值得盯
这是本篇选的切入点,也是热榜最想引你往下看的地方。
换句话说,如果问题真出在一套被多家用的工具包上,那受影响的就不止一款联想U盘。读者该关心的,是自己手里的加密U盘是不是同一路数。
AES-256是一种常见的加密算法。算法本身强,和数据到底有没有被它锁住,是两回事。热榜那句「形同虚设」,吵的正是后一件事。
这类争议并不新鲜。想看同类说法怎么逐条拆,可以翻翻此前对商标分两半的逐条求证。热榜上的「实锤」两个字,也常常走在证据前面,Token上架双十一那次就是例子。
这件事还缺谁的回应
到目前,能看到的只有一家媒体的转述,还是被截断的版本。
联想有没有对这款U盘作出说明,Tom’s Hardware原报道里研究人员具体怎么操作、写了什么,都得等原文和厂商表态。
至于那套所谓的共用工具包,还缺它的提供方和用了它的厂商开口,说清到底是不是同一套、有没有被改过。
更多热点爆料与实时更新,可继续查看👉👉 今日吃瓜网